
NISP官网|国家信息安全水平考试NISP一级安全运营全国独家运营中心|NISP二级全国运营中心!
国家信息安全水平考试NISP官网




2021第二届全国⼤学⽣⽹络安全精英赛赛事介绍
2021第二届全国⼤学⽣⽹络安全精英赛,指导单位为中国信息安全测评中⼼,主办⽅为国家⽹络空间安全⼈才培养基地。⼤赛以普及知识、挖掘⼈才为⼰任,⾯向全国⼤学⽣普及信息安全意识、传播信息安全知识、挖掘信息安全⼈才。
本次比赛分为3个阶段,参赛学员均已个人赛形式参加比赛。第一阶段为全国线上初赛,主要考察学生的信息安全知识水平;第二阶段为全国线上复赛,主要考察学生网络安全基础知识和基本技能;第三阶段为全国线下总决赛;具体如下:
1.1.全国初赛
初赛主要考察学生信息安全知识水平,资格赛为线上答题形式。
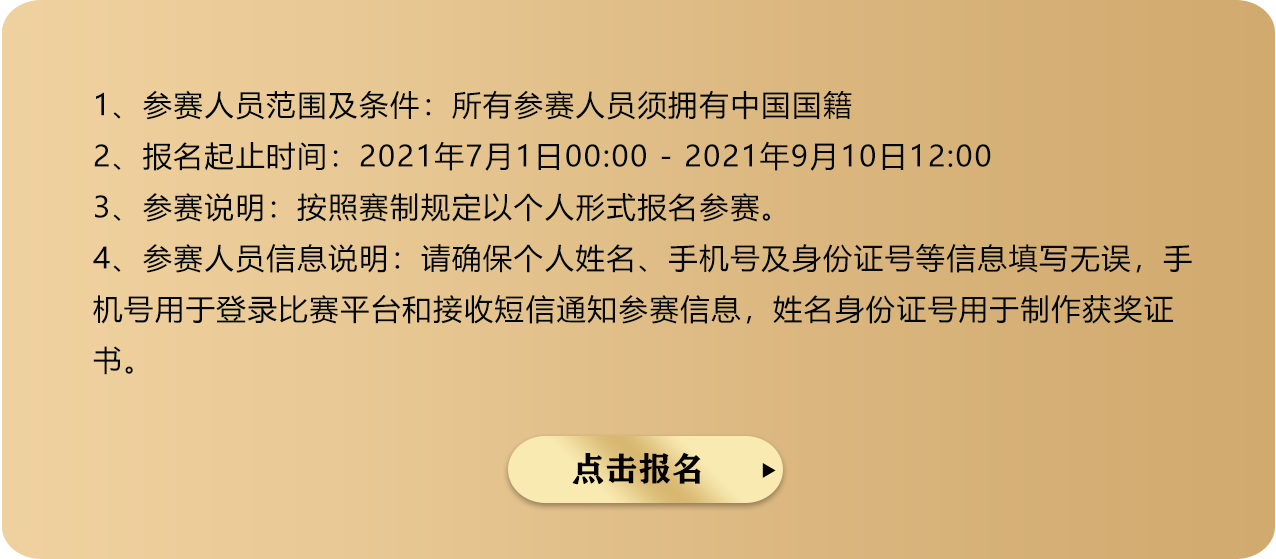
☑ 比赛时间:7月1日-9月10日报名,9月13日-17日全国初赛
☑ 参赛资格:全国各类高、中等院校在校学生
☑ 比赛形式:初赛由各个参赛院校组织学生至大赛官网自主报名,由当地承办机构组织安排初赛时间。
☑ 比赛题型:初赛为50道单选题。
☑ 比赛内容:内容包含:信息安全概述、信息安全法律法规、信息安全基础技术、网络安全防护技术、操作系统安全防护技术、应用安全、移动智能终端安全防护、信息安全管理。
☑ 通过条件:满分100分,竞赛成绩达到70分及以上。
1.2.全国复赛
全国复赛主要考察参赛选手网络安全基础知识和基本技能。
☑ 比赛时间:9月24日全国复赛
☑ 比赛形式:复赛为线上答题形式进行,参赛条件为初赛成绩达70分以上。
☑ 比赛题型:复赛为100道单选题,
☑ 比赛内容:信息安全支撑技术、物理与网络通信安全、计算机环境安全、软件安全开发。
☑ 通过条件:全国前100名通过参加线下总决赛
1.3.全国总决赛
全国总决赛为线下知识竞赛形式。
☑ 比赛时间:10月11日全国线下总决赛
☑ 比赛形式:决赛为线下知识答题赛,参赛条件为复赛全国成绩前100名。
☑ 比赛题型:总决赛为100道单选题,
☑ 比赛内容:信息安全支撑技术、物理与网络通信安全、计算机环境安全、软件安全开发等。
☑ 获奖条件:根据总决赛最终成绩排名,产生大学生网络安全竞赛金奖:10人;银奖:10人;铜奖:20人。
1.4.奖项设置
2021年第二届大学生网络安全竞赛共设奖金20万元。
金奖:10人,奖金10000元/人
银奖:10人,奖金5000元/人
铜奖:20人,奖金2500元/人
获得⼤赛⾦银铜牌的选⼿,可获得⼤赛协办单位腾讯安全、卓朗科技、 深信服等信息安全知名企业签约⼯作机会。
4. 大赛同期其他活动
本次大赛同期将进行一系列与相关的活动,主要活动如下:
1.1大学生网络安全知识精英赛校园大使招募
第二届全国大学生网络安全精英赛即将于2021年7月1日启动报名,9月网络安全周期间开赛。现在面向全国在校大学生招募校园大使。招募规则如下:
1.1.1.招募标准
具备⼀定的信息安全基础知识,擅长通过talkshow⼩段子、音乐创作、创意剪辑等各种才艺、方法传播信息安全知识、宣传网络安全精英赛的在校大学生。
1.1.2.招募平台
抖音APP
1.1.3.报名方式
1、开通抖音账号,并关注抖音官方号“网安精英赛”。
2、活动时间:2021年7月1日-2021年9月30日,10月11日公布获奖名单
3、拍摄与网络安全相关的短视频添加话题#网络安全精英赛#在抖音发布,并@网安精英赛 官方账号。
4、发动同学为自己的短视频点赞。
1.1.4.评选
大赛组委会邀请评委会评选作品,筛选出符合招募要求的作品,并按照点赞数排序,最终前十名入选的创作者将成为本届大学生网络安全精英赛校园大使。
1.1.5.公布
最终入选名单将在精英赛官网(https://www.nisp.org.cn/ds)公布。
1.1.6.表彰
成功当选校园大使的创作者,精英赛组委会将颁发聘书,并奖励华为 Mate 40E 手机一台(京东官方价4199元)。
1.2大学生网络安全知识精英赛答题接龙活动
校园大使招募活动同时,大赛组委会举办“网络安全精英赛·答题接龙”活动。
活动时间:2021年7月1日-2021年9月30日,10月11日公布获奖名单
参与在校大学生可登陆精英赛官网(https://www.nisp.org.cn/ds)学习网络安全辅导课程,并练习模拟题。
在抖音APP上传短视频,内容为回答一道网络安全模拟题,指定同学接龙。并以“大学生网络安全精英赛,你也来答题吧~”结尾。@网安精英赛 官方账号,参与抽奖。
奖品为华为WATCH GT 2 Pro 智能手表,共十个获奖名额(京东官网价2388元)。


护网—2026|高危端口大开、数据面临泄露风险 网警依法查处一未依法履行网络安全保护义务案
作者:NISP官网
来源:国家信息安全水平考试NISP官网
01
案情回顾
近日,河南商丘网警在日常工作中发现,辖区内某学校的网络服务器开放高危端口,疑似持续遭受网络攻击,存在严重的数据泄露风险。
经查,该校在校园网络安全管理中存在多项突出问题:
(一)防护措施缺失。校园网络未采取必要的安全防护措施,不具备有效的攻击发现、阻断和处置能力。
(二)网络日志缺位。未按规定监测、记录网络运行状态及网络安全事件,未依法留存相关网络日志。
(三)高危服务暴露。存储人脸信息及进出轨迹数据的服务器开放高危端口,并开启Telnet服务,直接暴露在互联网中,处于高风险状态。
相关数据一旦泄露或者被非法利用,不仅会侵害个人信息权益,还可能引发身份冒用、精准诈骗等次生风险。
02
查处结果
该校未采取必要的网络安全技术防护措施,未按规定留存网络日志,对存储敏感个人信息的服务器失察失管,未依法履行网络安全保护义务。
属地公安机关依据《中华人民共和国网络安全法》相关规定,依法对该校作出行政处罚,并责令其限期改正。
校方负责人表示,将深刻汲取教训,积极开展安全整改,严格落实网络和数据安全主体责任。
据掌握,此类情况在各地中、小学的信息系统中普遍存在。
03
网警普法
《中华人民共和国网络安全法》第二十三条明确,网络运营者应按照网络安全等级保护制度要求,建立内部安全管理制度,确定网络安全负责人,采取防范网络攻击、网络侵入等技术措施,监测并记录网络运行状态、安全事件,相关网络日志留存时间不得少于六个月,同时做好数据备份、加密等安全保护工作。
《中华人民共和国网络安全法》第六十一条第一款规定,网络运营者不履行第二十三条、第二十七条规定的安全保护义务,由有关主管部门责令改正、给予警告,可以处一万元以上五万元以下罚款;拒不改正或者导致危害网络安全等后果的,将依法加重处罚,并追究相关责任人员的法律责任。
《中华人民共和国个人信息保护法》第二十八条将生物识别等信息列为敏感个人信息;不满十四周岁未成年人的个人信息也属于敏感个人信息,应当采取严格保护措施
04
什么是“高危端口”?
端口可以理解为网络设备对外提供服务的“门窗”。所谓高危端口,通常是指开放后容易被扫描发现、服务协议安全性较弱、存在已知漏洞,或是因配置不当容易被攻击者利用的网络端口。
常见风险包括:
(一)21端口(FTP服务)。部分FTP服务采用明文方式传输账号、口令和数据,容易被窃听或破解。
(二)23端口(Telnet服务)。登录凭证和通信内容通常以明文传输,一旦暴露在公网,极易被监听、暴力破解或被非法控制。
(三)445端口(SMB服务)。若直接暴露在互联网且缺乏访问控制,可能被用于漏洞攻击、文件窃取和内网横向移动。
(四)3389端口(RDP服务)。主要用于远程桌面管理,长期是暴力破解和远程入侵攻击的重要目标。
(五)1433、3306等数据库端口。若未设置访问白名单、强口令和身份认证,可能导致数据库被非法访问、删除或者窃取数据。
(六)非常用高位端口。黑客重点关注,运维人员易忽视,恶意程序用于接收控制指令、回传敏感数据等。
需要注意的是,端口本身并不必然代表危险。判断端口是否属于高风险,需要综合业务必要性、服务版本、漏洞情况、访问权限及是否直接暴露在互联网等因素判断。对无业务需求的端口和明文协议,应当及时关闭;确需开放的,应当通过访问控制、加密通信和持续监测等措施加强保护。
网络运营者应当从以下三个方面筑牢网络安全“第一道防线”:
一要管好端口,筑牢技术防线。全面梳理暴露在互联网中的资产和对外服务端口,关闭非必要端口及服务,原则上停用Telnet、FTP等明文协议。确需开放的远程管理服务,应优先选用SSH、HTTPS等加密协议,并通过IP白名单、虚拟专用网络、多因素认证等方式限制访问来源。同时要部署防火墙、防病毒、入侵检测等安全设备,加强对异常流量和攻击行为的监测。
二要保护数据,确保全程留痕。对人脸、身份等敏感个人信息实行分类分级管理,采取加密存储、访问控制、最小授权、数据备份等保护措施。依法监测、记录网络运行状态和网络安全事件,相关网络日志留存不得少于六个月,确保发生安全事件后可追溯、可分析、可审计。
三要闭环管理,压实主体责任。明确网络安全负责人和各岗位职责,定期开展资产梳理、端口检测、漏洞扫描和风险评估,发现问题及时整改、复验销号。加强学校管理人员、信息技术人员和第三方运维人员的安全培训,制定网络安全事件应急预案,杜绝“重建设、轻防护”“系统上线、责任下线”的问题。
网络安全没有“旁观者”,敏感数据更不能“裸奔”。各单位必须依法履行网络安全保护义务,及时关闭高危端口、消除安全隐患,切实守护网络与数据安全。
护网—2026|高危端口大开、数据面临泄露风险 网警依法查处一未依法履行网络安全保护义务案
作者:NISP官网
浏览:
发表时间:2026-08-14 09:12:03
来源:国家信息安全水平考试NISP官网
01
案情回顾
近日,河南商丘网警在日常工作中发现,辖区内某学校的网络服务器开放高危端口,疑似持续遭受网络攻击,存在严重的数据泄露风险。
经查,该校在校园网络安全管理中存在多项突出问题:
(一)防护措施缺失。校园网络未采取必要的安全防护措施,不具备有效的攻击发现、阻断和处置能力。
(二)网络日志缺位。未按规定监测、记录网络运行状态及网络安全事件,未依法留存相关网络日志。
(三)高危服务暴露。存储人脸信息及进出轨迹数据的服务器开放高危端口,并开启Telnet服务,直接暴露在互联网中,处于高风险状态。
相关数据一旦泄露或者被非法利用,不仅会侵害个人信息权益,还可能引发身份冒用、精准诈骗等次生风险。
02
查处结果
该校未采取必要的网络安全技术防护措施,未按规定留存网络日志,对存储敏感个人信息的服务器失察失管,未依法履行网络安全保护义务。
属地公安机关依据《中华人民共和国网络安全法》相关规定,依法对该校作出行政处罚,并责令其限期改正。
校方负责人表示,将深刻汲取教训,积极开展安全整改,严格落实网络和数据安全主体责任。
据掌握,此类情况在各地中、小学的信息系统中普遍存在。
03
网警普法
《中华人民共和国网络安全法》第二十三条明确,网络运营者应按照网络安全等级保护制度要求,建立内部安全管理制度,确定网络安全负责人,采取防范网络攻击、网络侵入等技术措施,监测并记录网络运行状态、安全事件,相关网络日志留存时间不得少于六个月,同时做好数据备份、加密等安全保护工作。
《中华人民共和国网络安全法》第六十一条第一款规定,网络运营者不履行第二十三条、第二十七条规定的安全保护义务,由有关主管部门责令改正、给予警告,可以处一万元以上五万元以下罚款;拒不改正或者导致危害网络安全等后果的,将依法加重处罚,并追究相关责任人员的法律责任。
《中华人民共和国个人信息保护法》第二十八条将生物识别等信息列为敏感个人信息;不满十四周岁未成年人的个人信息也属于敏感个人信息,应当采取严格保护措施
04
什么是“高危端口”?
端口可以理解为网络设备对外提供服务的“门窗”。所谓高危端口,通常是指开放后容易被扫描发现、服务协议安全性较弱、存在已知漏洞,或是因配置不当容易被攻击者利用的网络端口。
常见风险包括:
(一)21端口(FTP服务)。部分FTP服务采用明文方式传输账号、口令和数据,容易被窃听或破解。
(二)23端口(Telnet服务)。登录凭证和通信内容通常以明文传输,一旦暴露在公网,极易被监听、暴力破解或被非法控制。
(三)445端口(SMB服务)。若直接暴露在互联网且缺乏访问控制,可能被用于漏洞攻击、文件窃取和内网横向移动。
(四)3389端口(RDP服务)。主要用于远程桌面管理,长期是暴力破解和远程入侵攻击的重要目标。
(五)1433、3306等数据库端口。若未设置访问白名单、强口令和身份认证,可能导致数据库被非法访问、删除或者窃取数据。
(六)非常用高位端口。黑客重点关注,运维人员易忽视,恶意程序用于接收控制指令、回传敏感数据等。
需要注意的是,端口本身并不必然代表危险。判断端口是否属于高风险,需要综合业务必要性、服务版本、漏洞情况、访问权限及是否直接暴露在互联网等因素判断。对无业务需求的端口和明文协议,应当及时关闭;确需开放的,应当通过访问控制、加密通信和持续监测等措施加强保护。
网络运营者应当从以下三个方面筑牢网络安全“第一道防线”:
一要管好端口,筑牢技术防线。全面梳理暴露在互联网中的资产和对外服务端口,关闭非必要端口及服务,原则上停用Telnet、FTP等明文协议。确需开放的远程管理服务,应优先选用SSH、HTTPS等加密协议,并通过IP白名单、虚拟专用网络、多因素认证等方式限制访问来源。同时要部署防火墙、防病毒、入侵检测等安全设备,加强对异常流量和攻击行为的监测。
二要保护数据,确保全程留痕。对人脸、身份等敏感个人信息实行分类分级管理,采取加密存储、访问控制、最小授权、数据备份等保护措施。依法监测、记录网络运行状态和网络安全事件,相关网络日志留存不得少于六个月,确保发生安全事件后可追溯、可分析、可审计。
三要闭环管理,压实主体责任。明确网络安全负责人和各岗位职责,定期开展资产梳理、端口检测、漏洞扫描和风险评估,发现问题及时整改、复验销号。加强学校管理人员、信息技术人员和第三方运维人员的安全培训,制定网络安全事件应急预案,杜绝“重建设、轻防护”“系统上线、责任下线”的问题。
网络安全没有“旁观者”,敏感数据更不能“裸奔”。各单位必须依法履行网络安全保护义务,及时关闭高危端口、消除安全隐患,切实守护网络与数据安全。

点击右上角
分享给朋友吧







 长按图片保存/分享
0
文章推荐
